


AI-gestützte Angriffe auf BFSI-Sektor in Indien
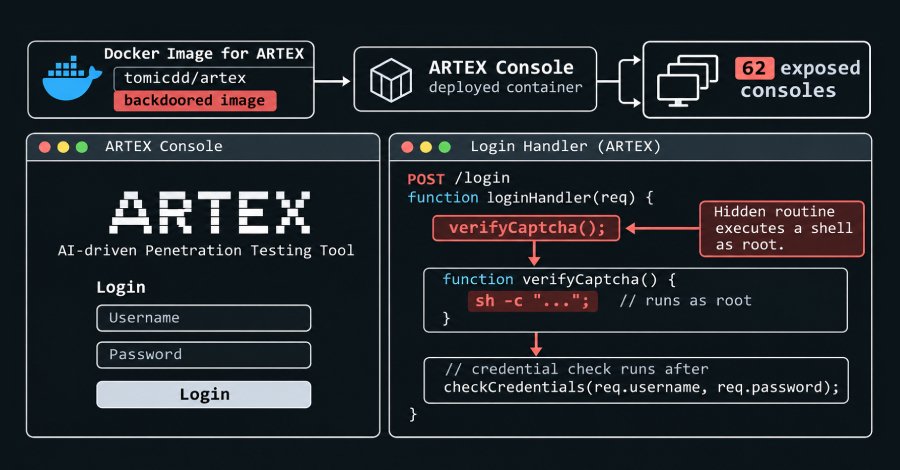
Das indische Computer Emergency Response Team (CERT-In) hat eine Warnung veröffentlicht, die auf aktive Angriffe von einem als Crafty Falcon bezeichneten Bedrohungsakteur hinweist. Diese Angriffe richten sich gezielt gegen Organisationen im Bereich Banking, Financial Services und Insurance (BFSI). Die Bedrohung wird als aktiv und fortlaufend beschrieben, wobei öffentlich verfügbare, KI-gestützte offensive Sicherheitstools eingesetzt werden. Crafty Falcon nutzt eine Vielzahl von Techniken, um in die Systeme der BFSI-Organisationen einzudringen. Die Angriffe beinhalten unter anderem die Verwendung von Backdoor-Methoden, die es den Angreifern ermöglichen, Root-Zugriff auf die betroffenen Systeme zu erlangen.
CERT-In hat die betroffenen Organisationen aufgefordert, ihre Sicherheitsmaßnahmen zu überprüfen und zu verstärken. Die Bedrohung durch Crafty Falcon ist nicht neu, jedoch hat die zunehmende Verfügbarkeit von KI-Tools die Angriffe effizienter gemacht. CERT-In hebt hervor, dass die Angreifer in der Lage sind, ihre Taktiken schnell anzupassen, um Sicherheitsvorkehrungen zu umgehen. Diese Dynamik stellt eine erhebliche Herausforderung für die Cybersicherheitsstrategien der betroffenen Unternehmen dar. Die BFSI-Branche in Indien ist besonders anfällig für solche Angriffe, da sie große Mengen sensibler Daten verarbeitet.
Die Angreifer zielen darauf ab, finanzielle Informationen zu stehlen oder Systeme zu sabotieren, was zu erheblichen finanziellen Verlusten führen kann. CERT-In hat die Unternehmen aufgefordert, ihre Sicherheitsprotokolle zu aktualisieren und Schulungen für Mitarbeiter durchzuführen, um das Bewusstsein für solche Bedrohungen zu schärfen. Zusätzlich zu den technischen Maßnahmen empfiehlt CERT-In, dass Unternehmen regelmäßige Sicherheitsüberprüfungen durchführen und Schwachstellenanalysen ihrer Systeme vornehmen. Die Implementierung von mehrstufigen Authentifizierungsprozessen wird ebenfalls als notwendig erachtet, um unbefugten Zugriff zu verhindern. Diese Schritte sind entscheidend, um die Integrität der Systeme zu gewährleisten und potenzielle Angriffe frühzeitig zu erkennen.
Verwendung von KI in Cyberangriffen ist ein wachsendes Problem, das nicht nur in Indien, sondern weltweit beobachtet wird. CERT-In hat betont, dass die Bedrohung durch KI-gestützte Angriffe in den kommenden Jahren voraussichtlich zunehmen wird. Unternehmen müssen sich proaktiv auf diese Entwicklungen einstellen, um ihre Sicherheitsarchitekturen zu stärken. Die indische Regierung hat bereits Maßnahmen ergriffen, um die Cybersicherheit im BFSI-Sektor zu verbessern. Dazu gehören Initiativen zur Förderung der Zusammenarbeit zwischen verschiedenen Sicherheitsbehörden und der Privatwirtschaft.
Diese Zusammenarbeit soll den Austausch von Informationen über Bedrohungen und Sicherheitslücken erleichtern. Die aktuelle Warnung von CERT-In kommt zu einem Zeitpunkt, an dem die Cyberkriminalität in Indien einen neuen Höchststand erreicht hat. Laut Berichten gab es im Jahr 2025 einen Anstieg der Cyberangriffe um 30 % im Vergleich zum Vorjahr. Die BFSI-Branche war dabei besonders betroffen, was die Dringlichkeit der aktuellen Warnung unterstreicht. Die Sicherheitslücke, die durch die Angriffe von Crafty Falcon ausgenutzt wird, ist noch nicht vollständig identifiziert.
CERT-In arbeitet jedoch eng mit betroffenen Unternehmen zusammen, um die Schwachstellen zu analysieren und geeignete Gegenmaßnahmen zu entwickeln. Die Behörde hat bereits erste Empfehlungen zur Minderung der Risiken ausgesprochen. Die indischen Behörden planen, die Sensibilisierung für Cybersicherheit in der BFSI-Branche weiter zu erhöhen. Geplante Schulungsprogramme sollen Mitarbeitern helfen, potenzielle Bedrohungen frühzeitig zu erkennen und angemessen zu reagieren. Diese Programme sollen bis Ende 2026 in mehreren Phasen umgesetzt werden. Die Situation verdeutlicht die Notwendigkeit, dass Unternehmen im BFSI-Sektor ihre Sicherheitsstrategien kontinuierlich anpassen und verbessern. CERT-In wird weiterhin die Entwicklungen im Bereich der Cyberbedrohungen überwachen und die Öffentlichkeit über neue Risiken informieren.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!