


Cyberangriffe über Microsoft Teams: IT-Support als Vorwand
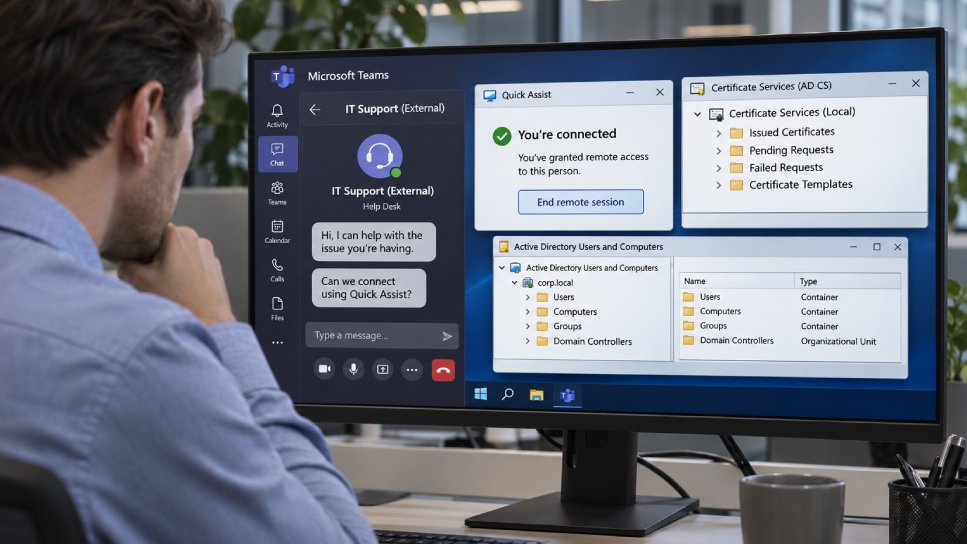
Angreifer haben sich als IT-Support über Microsoft Teams ausgegeben und Mitarbeiter dazu gebracht, ihnen die Fernsteuerung ihrer Computer zu überlassen. Diese Taktik ermöglichte es den Tätern, unsichere Einstellungen der Active Directory Certificate Services (AD CS) auszunutzen, um Anmeldezertifikate für privilegierte Konten zu erlangen. Microsoft hat in einem aktuellen Bericht zwei solcher Vorfälle untersucht, von denen einer zu einem erheblichen Datenverlust in einem Unternehmen führte. Die Angreifer nutzten die Remote-Desktop-Funktion, um Zugriff auf die Systeme der Mitarbeiter zu erhalten. Durch diese Methode konnten sie nicht nur auf persönliche Daten zugreifen, sondern auch auf kritische Unternehmensressourcen.
Die Verwendung von Microsoft Teams als Kommunikationsplattform für diese Angriffe zeigt, wie Cyberkriminelle legitime Tools missbrauchen, um ihre Ziele zu erreichen. Ein zentraler Aspekt der Angriffe war die Ausnutzung von unsicheren AD CS-Einstellungen. Diese Sicherheitslücke ermöglichte es den Angreifern, Anmeldezertifikate zu generieren, die den Zugriff auf hochprivilegierte Konten, einschließlich eines Domain Controllers, ermöglichten. Solche Konten haben weitreichende Berechtigungen innerhalb der Unternehmensinfrastruktur, was die Schwere der Angriffe unterstreicht. Microsoft hat die betroffenen Unternehmen über die Vorfälle informiert und empfiehlt, die Sicherheitskonfigurationen ihrer AD CS zu überprüfen.
Untersuchung der Vorfälle hat gezeigt, dass viele Unternehmen nicht über die notwendigen Sicherheitsmaßnahmen verfügen, um sich gegen solche Angriffe zu schützen. Die Notwendigkeit, Sicherheitsrichtlinien zu aktualisieren und Schulungen für Mitarbeiter durchzuführen, wird als dringend erachtet. Die Angriffe sind Teil eines größeren Trends, bei dem Cyberkriminelle soziale Ingenieurtechniken verwenden, um Zugang zu Unternehmensnetzwerken zu erhalten. Die Kombination aus Phishing und der Ausnutzung von Remote-Zugriffstechnologien hat in den letzten Jahren zugenommen. Experten warnen davor, dass solche Angriffe in Zukunft häufiger auftreten könnten, da immer mehr Unternehmen auf Remote-Arbeit und digitale Kommunikation setzen.
Um die Risiken zu minimieren, sollten Unternehmen sicherstellen, dass ihre Mitarbeiter über die Gefahren von Social Engineering informiert sind. Regelmäßige Schulungen und Sicherheitsüberprüfungen sind entscheidend, um die Sicherheitslage zu verbessern. Microsoft hat auch betont, dass die Implementierung von Multi-Faktor-Authentifizierung (MFA) eine wirksame Maßnahme zur Erhöhung der Sicherheit darstellt. Die Vorfälle haben auch die Diskussion über die Sicherheit von Cloud-Diensten und deren Integration in Unternehmensstrukturen neu entfacht. Viele Unternehmen verlassen sich zunehmend auf Cloud-basierte Lösungen, was die Angriffsfläche für Cyberkriminelle vergrößert.
Die Notwendigkeit, Sicherheitsprotokolle zu stärken und die Infrastruktur regelmäßig zu überprüfen, wird von Sicherheitsexperten als unerlässlich angesehen. Microsoft hat angekündigt, dass es bis Ende 2026 ein Update für seine Sicherheitsprotokolle bereitstellen wird, um die Benutzer vor solchen Angriffen besser zu schützen. Die neuen Funktionen sollen Unternehmen helfen, ihre Systeme gegen unbefugten Zugriff zu sichern und die Integrität ihrer Daten zu gewährleisten. Die Sicherheitslücke, die in den aktuellen Vorfällen ausgenutzt wurde, könnte potenziell Tausende von Unternehmen betreffen, die auf Microsoft-Technologien angewiesen sind. Die genaue Anzahl der betroffenen Systeme wird derzeit ermittelt, während Microsoft weiterhin an der Verbesserung seiner Sicherheitslösungen arbeitet.
Vorfälle verdeutlichen die anhaltende Bedrohung durch Cyberangriffe und die Notwendigkeit für Unternehmen, proaktive Maßnahmen zu ergreifen. Die Sicherheitslage wird sich voraussichtlich weiter verschärfen, da Angreifer immer raffiniertere Methoden entwickeln, um in Unternehmensnetzwerke einzudringen. Microsoft hat in seinem Bericht betont, dass die Sensibilisierung der Mitarbeiter für Sicherheitsrisiken und die Implementierung robuster Sicherheitsmaßnahmen entscheidend sind, um zukünftige Angriffe zu verhindern. Die Unternehmen sind aufgefordert, ihre Sicherheitsstrategien zu überdenken und anzupassen, um den neuen Herausforderungen im Bereich der Cybersicherheit gerecht zu werden.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!