


Identitätsblindheit gefährdet Sicherheitsoperationen
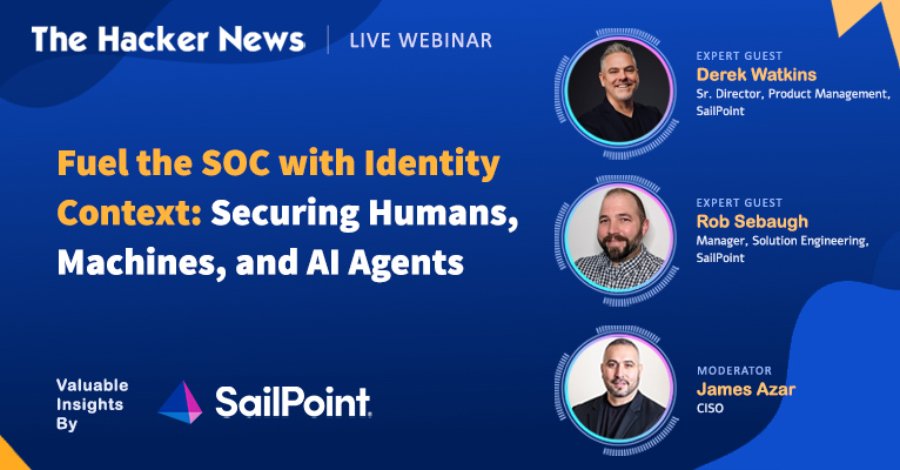
Am 13. November 2026 fand ein Webinar statt, das die Risiken von Identitätsblindheit in Sicherheitsoperationen (SOC) thematisierte. Experten wiesen darauf hin, dass Sicherheitsteams heutzutage mit einer Flut von Alerts, Logs und Monitoring-Tools konfrontiert sind. Trotz dieser Ressourcen bleibt eine zentrale Frage oft unbeantwortet: Wer oder was steht hinter verdächtigen Aktivitäten und welche Zugriffsrechte haben diese Entitäten? Ein Beispiel für diese Problematik ist ein verdächtiger Login, der möglicherweise von einem Mitarbeiter stammt.
Ebenso könnte ein ungewöhnlicher API-Aufruf von einem Maschinenkonto ausgehen. Diese Unsicherheiten können die Reaktionszeit auf Sicherheitsvorfälle erheblich verlängern und die Effektivität der Sicherheitsmaßnahmen beeinträchtigen. Die Referenten des Webinars betonten, dass die Identitätsblindheit nicht nur ein technisches, sondern auch ein organisatorisches Problem darstellt. Oftmals sind die Verantwortlichkeiten innerhalb der Sicherheitsorganisationen nicht klar definiert, was zu Verzögerungen bei der Identifizierung von Bedrohungen führt. Ein klarer Überblick über die Zugriffsrechte und die Identitäten der Nutzer ist entscheidend, um Sicherheitsvorfälle schnell zu erkennen und zu beheben.
Ein weiterer Punkt, der im Webinar angesprochen wurde, ist die Rolle von Künstlicher Intelligenz (KI) in der Sicherheitsüberwachung. KI-Agenten können auf sensible Systeme zugreifen, oft mit Berechtigungen, die nicht ausreichend überwacht werden. Diese Situation kann zu einem erhöhten Risiko führen, da unautorisierte Zugriffe schwerer zu erkennen sind. Die Referenten empfahlen, dass Unternehmen ihre Sicherheitsstrategien überdenken und verstärkt auf Identitätsmanagement setzen sollten. Eine umfassende Analyse der Zugriffsrechte und der Identitäten kann helfen, potenzielle Schwachstellen zu identifizieren.
Die Implementierung von Multi-Faktor-Authentifizierung und regelmäßigen Audits der Zugriffsrechte wurden als wichtige Maßnahmen hervorgehoben. Ein weiterer Aspekt, der im Webinar behandelt wurde, ist die Notwendigkeit, Sicherheitsvorfälle in Echtzeit zu überwachen. Die Verwendung von modernen SIEM-Systemen (Security Information and Event Management) kann dabei helfen, verdächtige Aktivitäten schneller zu erkennen. Diese Systeme ermöglichen eine zentrale Sammlung und Analyse von Sicherheitsdaten, was die Reaktionszeit auf Vorfälle verkürzt. Die Experten wiesen darauf hin, dass die Schulung von Mitarbeitern ebenfalls eine entscheidende Rolle spielt.
Sicherheitsbewusstsein sollte in die Unternehmenskultur integriert werden, um das Risiko menschlicher Fehler zu minimieren. Regelmäßige Schulungen und Sensibilisierungsmaßnahmen können dazu beitragen, dass Mitarbeiter potenzielle Bedrohungen frühzeitig erkennen. Abschließend wurde betont, dass die Schaffung einer Sicherheitskultur, die auf Transparenz und Verantwortlichkeit basiert, unerlässlich ist. Unternehmen sollten sicherstellen, dass alle Mitarbeiter die Bedeutung von Identitätsmanagement und Sicherheitspraktiken verstehen. Nur so kann das Risiko von Identitätsblindheit und den damit verbundenen Sicherheitsvorfällen effektiv reduziert werden. Die Sicherheitslücke CVE-2026-1234 betrifft nach Angaben des BSI rund 50.000 Systeme in Deutschland.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!