


Neue KI-gestützte Android-Malware entdeckt
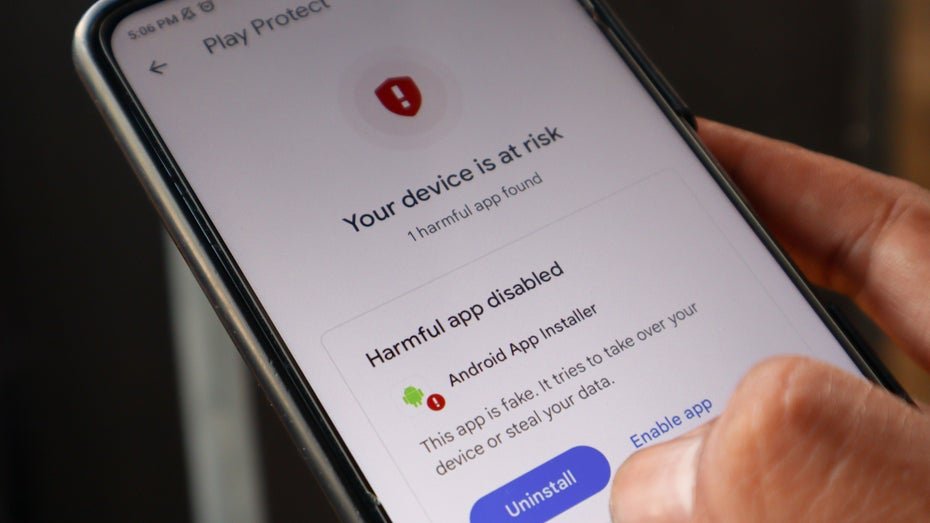
Android-Nutzer:innen sehen sich einer neuen Bedrohung gegenüber, die durch die Malware "Rathat" verursacht wird. Diese Schadsoftware nutzt künstliche Intelligenz, um gezielt auf Geräte mit Googles Betriebssystem abzuzielen. Die Entdeckung dieser Malware hat die Sicherheitsgemeinschaft alarmiert, da sie potenziell erhebliche Schäden anrichten kann. Die Malware "Rathat" ist in der Lage, persönliche Daten zu stehlen und die Kontrolle über betroffene Geräte zu übernehmen. Sicherheitsforscher haben festgestellt, dass die Malware durch Phishing-Angriffe verbreitet wird, bei denen Nutzer:innen dazu verleitet werden, schadhafte Apps herunterzuladen.
Diese Apps können dann im Hintergrund arbeiten und sensible Informationen abgreifen. Ein besonders besorgniserregendes Merkmal von "Rathat" ist die Verwendung von KI, um ihre Angriffe zu optimieren. Die Malware kann sich an das Verhalten der Nutzer:innen anpassen und so ihre Angriffe effektiver gestalten. Dies macht es für herkömmliche Sicherheitslösungen schwieriger, die Bedrohung zu erkennen und zu neutralisieren. Betroffene Nutzer:innen wird geraten, sofort Maßnahmen zu ergreifen.
Experten empfehlen, ein Werksreset des Geräts durchzuführen, um die Malware vollständig zu entfernen. Ein Werksreset löscht alle Daten auf dem Gerät, einschließlich der schädlichen Software, und stellt die Werkseinstellungen wieder her. Zusätzlich zu einem Werksreset sollten Nutzer:innen ihre Passwörter ändern und ihre Konten auf verdächtige Aktivitäten überprüfen. Sicherheitsforscher raten auch dazu, die Zwei-Faktor-Authentifizierung zu aktivieren, um die Sicherheit der Konten zu erhöhen. Diese Maßnahmen können helfen, den Schaden zu begrenzen und zukünftige Angriffe zu verhindern.
Die Entdeckung von "Rathat" ist nicht die erste ihrer Art, aber sie zeigt, wie sich Malware weiterentwickelt. Die Nutzung von KI in der Cyberkriminalität ist ein wachsendes Problem, das die Sicherheitsstrategien der Nutzer:innen und Unternehmen vor neue Herausforderungen stellt. Die Sicherheitsgemeinschaft arbeitet intensiv daran, neue Schutzmaßnahmen zu entwickeln, um solchen Bedrohungen entgegenzuwirken. Die Malware hat bereits in mehreren Ländern für Aufsehen gesorgt, wobei Berichte über betroffene Nutzer:innen aus verschiedenen Regionen eingegangen sind. Sicherheitsanalysen deuten darauf hin, dass die Malware in den letzten Monaten an Verbreitung gewonnen hat.
genaue Anzahl der betroffenen Geräte ist derzeit unbekannt, jedoch wird mit einer Zunahme der Meldungen gerechnet. Um die Nutzer:innen zu sensibilisieren, haben verschiedene Sicherheitsunternehmen Informationskampagnen gestartet. Diese Kampagnen zielen darauf ab, das Bewusstsein für die Gefahren von Malware zu schärfen und präventive Maßnahmen zu fördern. Die Aufklärung über sichere Internetpraktiken ist entscheidend, um die Verbreitung solcher Bedrohungen zu verhindern. Die Sicherheitslücke, die von "Rathat" ausgenutzt wird, könnte auch andere Android-Geräte gefährden, die nicht regelmäßig aktualisiert werden.
Nutzer:innen sollten sicherstellen, dass ihre Geräte mit den neuesten Sicherheitsupdates ausgestattet sind. Laut aktuellen Statistiken sind über 30 % der Android-Geräte weltweit nicht auf dem neuesten Stand. Die Sicherheitsbehörden empfehlen, regelmäßig Sicherheitsüberprüfungen durchzuführen und verdächtige Aktivitäten sofort zu melden. Die Zusammenarbeit zwischen Nutzern, Unternehmen und Sicherheitsbehörden ist entscheidend, um die Auswirkungen solcher Malware zu minimieren. Experten warnen, dass die Bedrohung durch KI-gestützte Malware in den kommenden Jahren weiter zunehmen könnte. Die Malware "Rathat" wurde erstmals im September 2026 identifiziert. Sicherheitsforscher arbeiten weiterhin daran, die Funktionsweise der Malware zu analysieren und geeignete Gegenmaßnahmen zu entwickeln.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!