


Sicherheitslücke in Claude Code: 1.122 GitHub-Repos betroffen
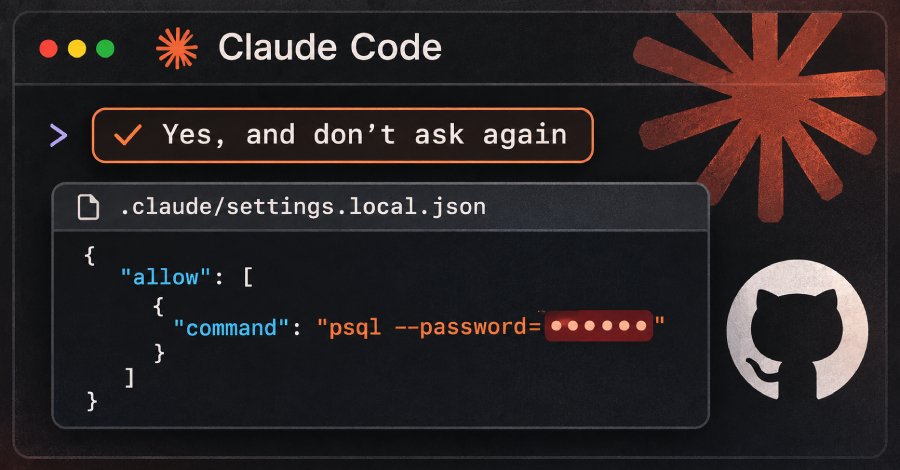
Passwörter und API-Keys, die Entwickler in Befehlen eingegeben haben, sind in 1.122 öffentlichen GitHub-Repositories zugänglich. Diese Sicherheitslücke wurde durch die Funktion "Ja, und nicht mehr fragen" in Anthropic's AI-Coding-Assistenten Claude Code verursacht. Wenn Nutzer diese Option wählen, speichert das System den Befehl inklusive sensibler Informationen in einer Projektdatei. Die Sicherheitsfirma Apiiro hat am 7. November 2026 auf diese Problematik hingewiesen.
Laut Apiiro können Angreifer durch den Zugriff auf diese öffentlichen Repositories leicht sensible Daten erlangen, was erhebliche Sicherheitsrisiken für die betroffenen Projekte darstellt. Die Entdeckung dieser Sicherheitslücke wirft Fragen zur Datensicherheit und zum Umgang mit sensiblen Informationen in der Softwareentwicklung auf. Entwickler, die Claude Code verwenden, sind aufgefordert, ihre Projekte auf GitHub zu überprüfen und sicherzustellen, dass keine sensiblen Daten öffentlich zugänglich sind. Apiiro empfiehlt, die Funktion, die das Speichern von Befehlen ermöglicht, zu deaktivieren, um zukünftige Sicherheitsvorfälle zu vermeiden. Die Analyse der betroffenen Repositories zeigt, dass eine Vielzahl von Projekten in unterschiedlichen Programmiersprachen betroffen ist.
Die Sicherheitslücke könnte auch Auswirkungen auf die Nutzung von Claude Code in Unternehmen haben, da viele Organisationen auf diese Technologie setzen, um ihre Entwicklungsprozesse zu optimieren. Die Möglichkeit, dass vertrauliche Informationen in öffentlichen Repositories landen, könnte das Vertrauen in solche AI-gestützten Tools beeinträchtigen. Entwickler und Unternehmen müssen sich der Risiken bewusst sein und geeignete Maßnahmen ergreifen. Die Problematik wird durch die Tatsache verstärkt, dass viele Entwickler möglicherweise nicht ausreichend über die Risiken informiert sind, die mit der Verwendung von AI-Coding-Assistenten verbunden sind. Apiiro hat betont, dass eine Schulung und Sensibilisierung für Sicherheitsfragen in der Softwareentwicklung unerlässlich ist.
Sicherheitsfirma plant, weitere Informationen und Empfehlungen zur Verfügung zu stellen, um die Entwicklergemeinschaft zu unterstützen. Die Diskussion über die Sicherheit von AI-gestützten Tools wird voraussichtlich an Intensität gewinnen, insbesondere im Hinblick auf die zunehmende Verbreitung solcher Technologien in der Softwareentwicklung. Experten warnen davor, dass ohne angemessene Sicherheitsvorkehrungen die Gefahr von Datenlecks und Cyberangriffen steigt. Die Branche steht vor der Herausforderung, ein Gleichgewicht zwischen Innovation und Sicherheit zu finden. Die Vorfälle rund um Claude Code sind nicht die ersten, die auf Sicherheitslücken in AI-gestützten Tools hinweisen.
Ähnliche Probleme wurden in der Vergangenheit bei anderen Plattformen festgestellt, was die Notwendigkeit unterstreicht, Sicherheitsstandards zu etablieren und zu überwachen. Die Entwicklergemeinschaft wird aufgefordert, proaktive Maßnahmen zu ergreifen, um die Integrität ihrer Projekte zu gewährleisten. Apiiro hat angekündigt, dass sie weiterhin die Situation beobachten und Updates zu den betroffenen Repositories bereitstellen werden. Die Sicherheitsfirma plant, eine umfassende Analyse der Vorfälle durchzuführen, um die Ursachen der Sicherheitslücke zu ermitteln und Lösungen zu entwickeln.
Die Ergebnisse dieser Analyse sollen in den kommenden Wochen veröffentlicht werden. Die Sicherheitslücke in Claude Code könnte weitreichende Folgen für die Softwareentwicklung haben, insbesondere wenn Entwickler nicht auf die Risiken achten, die mit der Verwendung von AI-Tools verbunden sind. Die Branche muss sich auf die Herausforderungen einstellen, die mit der Integration von AI in den Entwicklungsprozess einhergehen. Laut Apiiro sind bereits über 1.000 Repositories betroffen, was die Dringlichkeit der Situation verdeutlicht.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!