


Turla-Hacker nutzen neue Malware zur E-Mail-Ausspähung
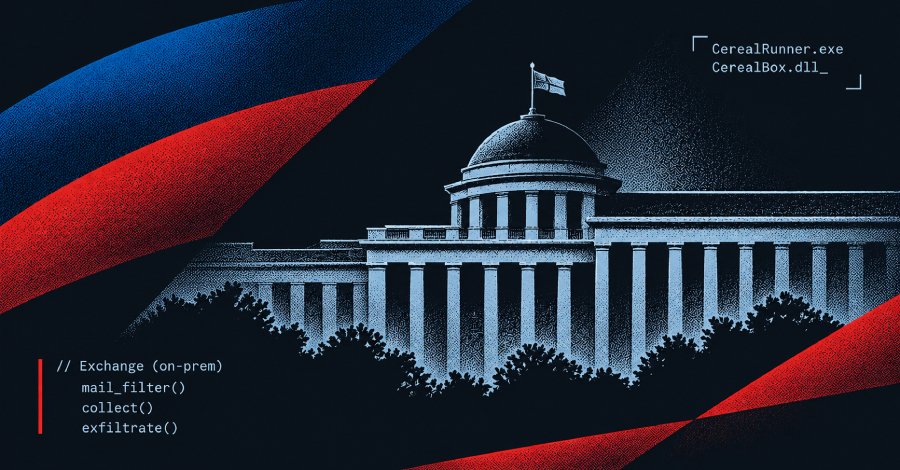
Die russisch ausgerichtete, staatlich unterstützte Hackergruppe Turla hat ein bisher unbekanntes Cyber-Spionage-Tool namens Cereal entwickelt. Dieses Tool wird verwendet, um in Microsoft Exchange-Server einzudringen und E-Mails von Regierungsbehörden zu stehlen. Laut einem Bericht von ESET, der vor der Veröffentlichung mit The Hacker News geteilt wurde, handelt es sich um ein hochentwickeltes und modulares Werkzeug, das speziell für diese Art von Angriffen konzipiert wurde. Die Malware Cereal nutzt eine Vielzahl von Techniken, um sich unbemerkt Zugang zu den Zielsystemen zu verschaffen. ESET beschreibt die Software als besonders anpassungsfähig, was es den Angreifern ermöglicht, ihre Taktiken je nach den spezifischen Sicherheitsvorkehrungen der Opfer zu ändern.
Diese Flexibilität macht Cereal zu einem gefährlichen Werkzeug im Arsenal von Turla. Ein zentrales Merkmal von Cereal ist die Fähigkeit, sich in bestehende Kommunikationsstrukturen einzuschleusen. Die Malware kann E-Mails abfangen und kopieren, ohne dass die Benutzer dies bemerken. Dies geschieht durch das Ausnutzen von Schwachstellen in Microsoft Exchange, die es den Angreifern ermöglichen, sich als legitime Benutzer auszugeben. Die Angriffe zielen vor allem auf Regierungsbehörden und Organisationen ab, die mit sensiblen Informationen arbeiten.
ESET hat festgestellt, dass die Malware in mehreren Ländern eingesetzt wird, was auf eine koordinierte Anstrengung hinweist, um Informationen von strategischer Bedeutung zu sammeln. Die genaue Anzahl der betroffenen Systeme ist derzeit unbekannt, jedoch wird von einer signifikanten Anzahl von Kompromittierungen ausgegangen. Die Entdeckung von Cereal kommt zu einem Zeitpunkt, an dem die Cyber-Sicherheitslage weltweit angespannt ist. Die zunehmende Zahl von Cyberangriffen auf kritische Infrastrukturen und Regierungsstellen hat die Aufmerksamkeit von Sicherheitsbehörden auf sich gezogen. Experten warnen, dass solche Angriffe nicht nur die betroffenen Organisationen, sondern auch die nationale Sicherheit gefährden können.
Die Sicherheitsforscher von ESET haben bereits Maßnahmen empfohlen, um die Risiken zu minimieren. Dazu gehören regelmäßige Sicherheitsupdates für Microsoft Exchange-Server sowie die Implementierung von mehrstufigen Authentifizierungsprozessen. Diese Maßnahmen sollen dazu beitragen, unbefugten Zugriff zu verhindern und die Integrität der Systeme zu wahren. Die Turla-Gruppe ist bekannt für ihre fortschrittlichen Techniken und hat in der Vergangenheit bereits zahlreiche hochkarätige Angriffe durchgeführt. Ihre Aktivitäten sind oft mit geopolitischen Spannungen verbunden, was die Dringlichkeit erhöht, geeignete Abwehrmaßnahmen zu ergreifen.
Gruppe wird häufig mit dem russischen Militär und Geheimdiensten in Verbindung gebracht. Die Entdeckung von Cereal könnte auch Auswirkungen auf die zukünftige Entwicklung von Cyber-Sicherheitsstrategien haben. Sicherheitsforscher betonen die Notwendigkeit, proaktive Ansätze zu verfolgen, um solchen Bedrohungen zuvorzukommen. Die kontinuierliche Überwachung und Analyse von Bedrohungen wird als entscheidend angesehen, um die Sicherheit von Informationssystemen zu gewährleisten. Die ESET-Studie hebt hervor, dass die Malware Cereal eine ernsthafte Bedrohung darstellt, die nicht ignoriert werden kann.
Die Sicherheitslage wird sich voraussichtlich weiter verschärfen, da immer mehr Organisationen Ziel von Cyberangriffen werden. Die genaue Verbreitung und die Auswirkungen von Cereal werden weiterhin beobachtet. Die Sicherheitslücke in Microsoft Exchange, die von Cereal ausgenutzt wird, ist ein Beispiel für die anhaltenden Herausforderungen im Bereich der Cybersicherheit. Experten schätzen, dass die Zahl der Angriffe auf Exchange-Server in den letzten Monaten um 30 % gestiegen ist, was die Dringlichkeit von Sicherheitsmaßnahmen unterstreicht.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!